เมื่อบริษัทเชื่อมต่ออินเทอร์เน็ตเพื่อทำงาน รับส่งอีเมล ใช้ระบบบัญชี จัดเก็บข้อมูลลูกค้า หรือเชื่อมต่อระบบระหว่างสาขา เครือข่ายขององค์กรย่อมมีความเสี่ยงจากการเข้าถึงที่ไม่ได้รับอนุญาต และภัยคุกคามทางไซเบอร์
Firewall เป็นหนึ่งในองค์ประกอบสำคัญของการรักษาความปลอดภัยเครือข่าย เพราะช่วยกำหนดกฎการรับส่งข้อมูล ควบคุมการเชื่อมต่อ และรองรับการจัดการเครือข่ายให้สอดคล้องกับนโยบายขององค์กร อย่างไรก็ตาม Firewall ควรทำงานร่วมกับมาตรการรักษาความปลอดภัยอื่น ๆ ไม่ใช่ใช้เป็นเครื่องมือเพียงอย่างเดียว
Firewall คืออะไร
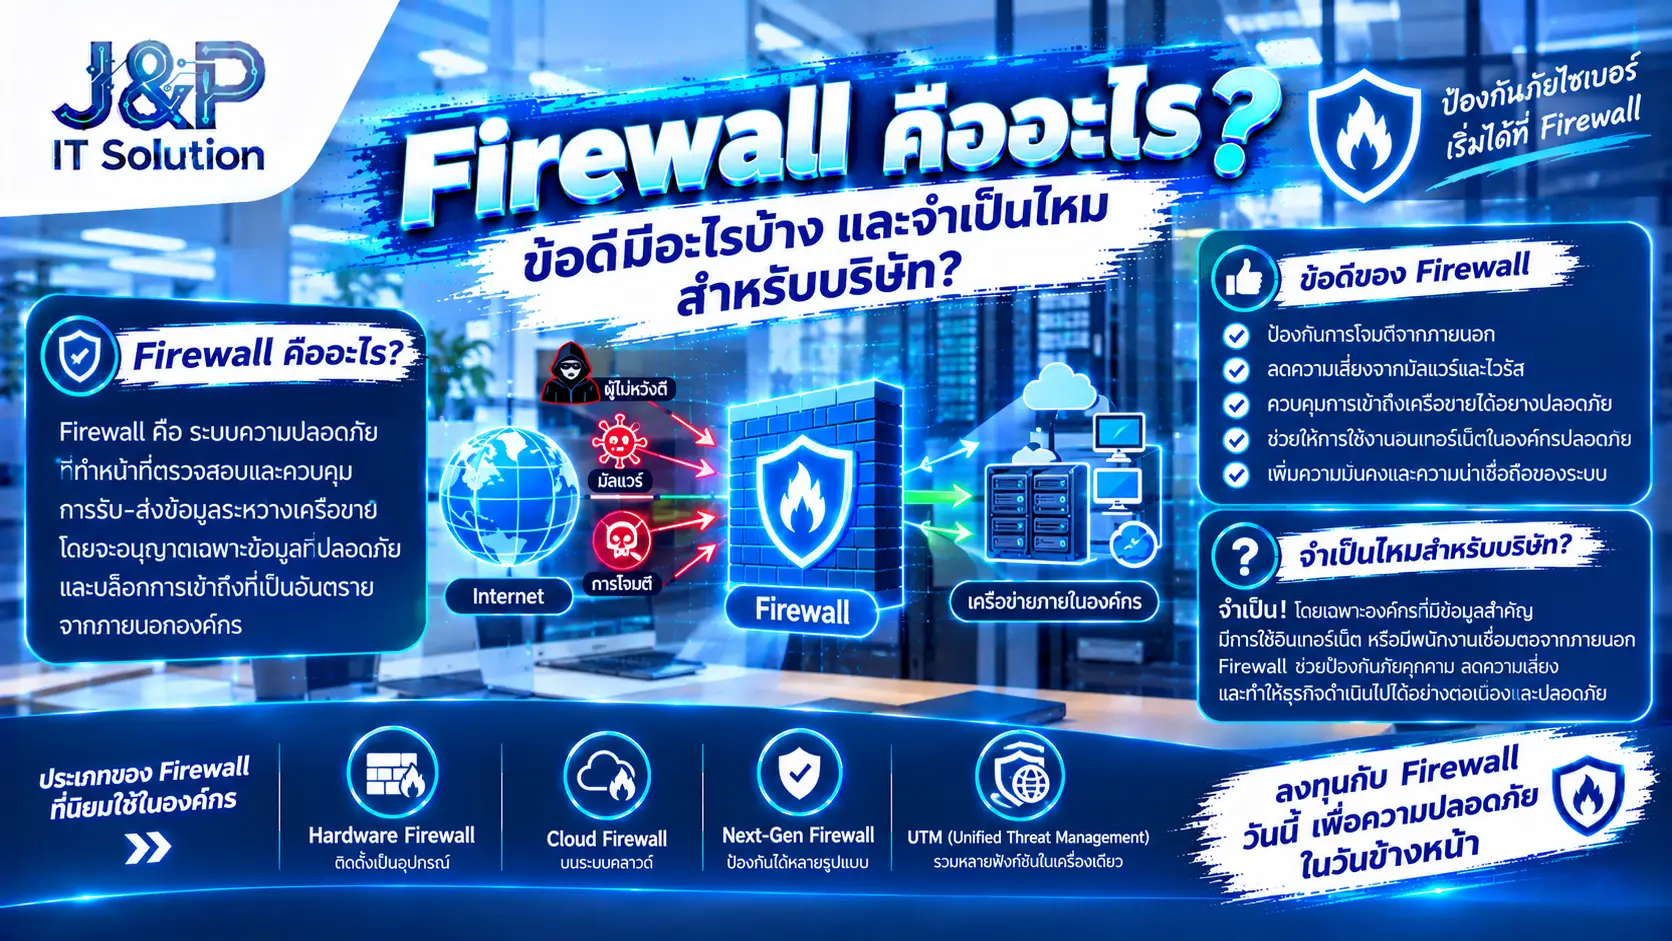
Firewall คืออุปกรณ์หรือระบบรักษาความปลอดภัยที่ทำหน้าที่ตรวจสอบ กรอง และควบคุมการรับส่งข้อมูลระหว่างเครือข่าย เช่น เครือข่ายภายในสำนักงานกับอินเทอร์เน็ต โดยใช้กฎที่ผู้ดูแลระบบกำหนดไว้เพื่อตัดสินใจว่าจะอนุญาต หรือปฏิเสธการเชื่อมต่อแต่ละประเภท
ตัวอย่างเช่น องค์กรสามารถกำหนดให้เครื่องพนักงานเข้าถึงอินเทอร์เน็ตได้ แต่จำกัดการเชื่อมต่อที่ไม่จำเป็นจากภายนอกเข้าสู่เซิร์ฟเวอร์ภายใน หรืออนุญาตให้เฉพาะผู้ใช้งานที่มีสิทธิ์เชื่อมต่อผ่าน VPN เพื่อเข้าถึงระบบของบริษัท
Firewall มีหลายประเภท ตั้งแต่ระบบกรองข้อมูลตาม IP Address, Port และ Protocol ไปจนถึง Next-Generation Firewall (NGFW) ที่อาจมีความสามารถเพิ่มเติม เช่น การตรวจสอบแอปพลิเคชัน การป้องกันการบุกรุก และการตรวจจับภัยคุกคาม โดยฟีเจอร์ที่ใช้งานได้จริงขึ้นอยู่กับรุ่นและบริการที่เปิดใช้งาน
ข้อดีของ Firewall มีอะไรบ้าง
Firewall ไม่ได้มีหน้าที่เพียงบล็อกการเชื่อมต่อจากภายนอกเท่านั้น แต่ยังช่วยให้องค์กรควบคุมการใช้งานเครือข่าย ลดความเสี่ยง และจัดการการเชื่อมต่อได้เป็นระบบมากขึ้น ข้อดีที่สำคัญมีดังนี้
1. ช่วยป้องกันการเข้าถึงเครือข่ายโดยไม่ได้รับอนุญาต
ผู้ดูแลระบบสามารถกำหนดกฎเพื่ออนุญาตเฉพาะการเชื่อมต่อที่จำเป็น และปฏิเสธการเชื่อมต่อที่ไม่เป็นไปตามนโยบาย ช่วยลดช่องทางการเข้าถึงระบบภายในจากเครือข่ายที่ไม่น่าเชื่อถือ
2. ควบคุมการใช้งานอินเทอร์เน็ตและแอปพลิเคชัน
Firewall บางรุ่นสามารถกำหนดนโยบายตามผู้ใช้งาน กลุ่มผู้ใช้ เว็บไซต์ หรือประเภทแอปพลิเคชันได้ ทำให้องค์กรสามารถจัดการการใช้งานเครือข่ายให้เหมาะกับหน้าที่ของแต่ละแผนก ทั้งนี้ความสามารถในการควบคุมขึ้นอยู่กับรุ่นและฟีเจอร์ที่เปิดใช้งาน
3. ช่วยลดความเสี่ยงจากภัยคุกคามทางไซเบอร์
Firewall ที่มีฟีเจอร์ด้านความปลอดภัยเพิ่มเติมอาจช่วยตรวจจับ หรือบล็อกการรับส่งข้อมูลที่เข้าข่ายการโจมตีได้ เช่น การตรวจสอบการบุกรุกหรือการกรองเนื้อหาที่เป็นอันตราย แต่ไม่ได้หมายความว่าจะป้องกันไวรัส มัลแวร์ หรือ Ransomware ได้ทุกกรณี จึงควรใช้งานร่วมกับมาตรการอื่น
4. รองรับ VPN สำหรับเชื่อมต่อสำนักงานและสาขา
Firewall หลายรุ่นรองรับ VPN เพื่อเชื่อมต่อสำนักงานใหญ่กับสาขา หรือให้พนักงานที่ได้รับอนุญาตเข้าถึงระบบภายในจากภายนอก ช่วยให้การเชื่อมต่อระหว่างสถานที่เป็นไปตามนโยบายความปลอดภัย และลดความจำเป็นในการเปิดระบบภายในให้เข้าถึงได้โดยตรงจากอินเทอร์เน็ต
5. ช่วยให้ผู้ดูแลระบบตรวจสอบเหตุการณ์ได้ง่ายขึ้น
Firewall สามารถบันทึกข้อมูลการเชื่อมต่อและเหตุการณ์ต่าง ๆ ตามความสามารถของอุปกรณ์และการตั้งค่า ข้อมูลเหล่านี้ช่วยให้ผู้ดูแลระบบตรวจสอบปัญหา วิเคราะห์การเชื่อมต่อที่ผิดปกติ และใช้ประกอบการตรวจสอบด้านความปลอดภัย หากต้องการเก็บ Log ระยะยาว ควรวางแผนพื้นที่จัดเก็บ การสำรองข้อมูล และระบบบริหารจัดการ Log เพิ่มเติม
6. ช่วยแบ่งแยกเครือข่ายและควบคุมการสื่อสาร
ในองค์กรที่มีหลายแผนกหรือหลายระบบ การแบ่งเครือข่ายและกำหนดกฎการสื่อสารช่วยจำกัดการเข้าถึงระหว่างระบบ เช่น เครือข่ายพนักงาน เครือข่ายเซิร์ฟเวอร์ และเครือข่ายอุปกรณ์ IoT ช่วยลดการเชื่อมต่อที่ไม่จำเป็นและทำให้กำหนดนโยบายได้ชัดเจนขึ้น
7. สนับสนุนการบริหารความปลอดภัยขององค์กร
การกำหนดนโยบาย Firewall ที่เป็นมาตรฐานช่วยให้ทีม IT ดูแลเครือข่ายได้เป็นระบบมากขึ้น โดยเฉพาะองค์กรที่มีหลายสาขา ทั้งนี้ควรมีการทบทวนกฎการเชื่อมต่อ อัปเดตเฟิร์มแวร์ ตรวจสอบสิทธิ์ผู้ดูแล และติดตามเหตุการณ์อย่างสม่ำเสมอ
โดยสรุป ข้อดีของ Firewall คือช่วยควบคุมการเชื่อมต่อ ลดความเสี่ยงจากการเข้าถึงที่ไม่เหมาะสม สนับสนุนการเชื่อมต่อ VPN และช่วยให้การตรวจสอบเครือข่ายเป็นระบบ แต่ประสิทธิภาพขึ้นอยู่กับการเลือกอุปกรณ์ การตั้งค่า การบำรุงรักษา และมาตรการรักษาความปลอดภัยอื่นที่ใช้งานร่วมกัน
บริษัทแบบไหนควรใช้ Firewall
บริษัทส่วนใหญ่ควรพิจารณาใช้ Firewall ให้เหมาะกับลักษณะธุรกิจ โดยเฉพาะองค์กรที่ต้องเชื่อมต่ออินเทอร์เน็ตและมีระบบงานที่ต้องรักษาความปลอดภัย ตัวอย่างเช่น
- สำนักงานทั่วไป: ต้องการควบคุมการเชื่อมต่ออินเทอร์เน็ตและป้องกันการเข้าถึงที่ไม่จำเป็น
- บริษัทที่มีข้อมูลลูกค้า: ต้องการจำกัดการเข้าถึงระบบและข้อมูลสำคัญ
- องค์กรที่มีหลายสาขา: ต้องการเชื่อมต่อเครือข่ายระหว่างสำนักงานใหญ่และสาขาผ่าน VPN
- องค์กรที่มี Server หรือระบบธุรกิจภายใน: ต้องการควบคุมการเข้าถึงบริการและระบบสำคัญ
- องค์กรที่มีพนักงานทำงานจากภายนอก: ต้องการช่องทางเชื่อมต่อระยะไกลที่กำหนดสิทธิ์และตรวจสอบได้
- องค์กรที่มีข้อกำหนดด้านความปลอดภัย: ต้องการนโยบายเครือข่ายและข้อมูล Log เพื่อสนับสนุนการตรวจสอบ
แม้แต่บริษัทขนาดเล็กก็มีความเสี่ยงได้เช่นกัน แต่ไม่จำเป็นต้องเลือก Firewall รุ่นใหญ่ที่สุดเสมอไป ควรพิจารณาจำนวนผู้ใช้งาน ความเร็วอินเทอร์เน็ต จำนวนอุปกรณ์ รูปแบบการเชื่อมต่อ และความสามารถในการดูแลระบบ
วิธีเลือก Firewall ให้เหมาะกับองค์กร
การเลือก Firewall ควรเริ่มจากความต้องการขององค์กร ไม่ใช่พิจารณาจากราคาเพียงอย่างเดียว โดยมีหัวข้อสำคัญดังนี้
1. จำนวนผู้ใช้งานและอุปกรณ์
ประเมินจำนวนพนักงาน คอมพิวเตอร์ เซิร์ฟเวอร์ และอุปกรณ์ที่เชื่อมต่อเครือข่าย รวมถึงการเติบโตในอนาคต เพื่อให้เลือกอุปกรณ์ที่เหมาะสมกับภาระงาน
2. ความเร็วอินเทอร์เน็ตและประสิทธิภาพ
ควรตรวจสอบประสิทธิภาพของ Firewall ในสถานการณ์ใช้งานจริง โดยเฉพาะเมื่อเปิดฟีเจอร์อย่าง IPS, Application Control หรือการตรวจสอบทราฟฟิกที่เข้ารหัส เพราะประสิทธิภาพเมื่อเปิดฟีเจอร์ความปลอดภัยอาจแตกต่างจากค่าที่ระบุสำหรับการส่งต่อข้อมูลทั่วไป
3. ความต้องการใช้งาน VPN
หากมีหลายสาขาหรือพนักงานทำงานจากภายนอก ควรตรวจสอบจำนวนการเชื่อมต่อ VPN ที่รองรับ วิธีพิสูจน์ตัวตน และความสามารถในการจัดการสิทธิ์ของผู้ใช้งาน
4. ฟีเจอร์ด้านความปลอดภัย
พิจารณาฟีเจอร์ที่จำเป็น เช่น Intrusion Prevention System (IPS), Web Filtering, Application Control และการตรวจจับภัยคุกคาม รวมถึงค่าใช้จ่ายของไลเซนส์หรือบริการรายปีที่เกี่ยวข้อง
5. การดูแลระบบและการสนับสนุน
ควรพิจารณาความสะดวกในการจัดการ การสำรองค่าคอนฟิก การตรวจสอบ Log การอัปเดตเฟิร์มแวร์ การรับประกัน และช่องทางขอรับการสนับสนุนเมื่อเกิดปัญหา
สำหรับองค์กรที่มีหลายสาขา ควรพิจารณาการบริหารจัดการจากศูนย์กลาง และการกำหนดมาตรฐานนโยบายให้สอดคล้องกัน เพื่อลดภาระในการดูแลอุปกรณ์แต่ละสาขา
สรุป
Firewall เป็นองค์ประกอบสำคัญของการรักษาความปลอดภัยเครือข่ายองค์กร ช่วยควบคุมการรับส่งข้อมูล จำกัดการเข้าถึงที่ไม่เหมาะสม รองรับ VPN และช่วยให้ผู้ดูแลระบบตรวจสอบเหตุการณ์ได้เป็นระบบมากขึ้น
- ช่วยควบคุมการเชื่อมต่อเข้าออกเครือข่ายตามนโยบาย
- ช่วยจำกัดการเข้าถึงระบบและบริการที่ไม่จำเป็น
- รองรับการเชื่อมต่อระหว่างสำนักงานและสาขาผ่าน VPN ในรุ่นที่รองรับ
- ช่วยตรวจสอบการเชื่อมต่อและเหตุการณ์ด้านความปลอดภัย
- ควรเลือกอุปกรณ์ตามจำนวนผู้ใช้ ประสิทธิภาพ และฟีเจอร์ที่จำเป็น
- ควรใช้งานร่วมกับการอัปเดตระบบ การสำรองข้อมูล และมาตรการรักษาความปลอดภัยอื่น
การเลือก Firewall ที่เหมาะสมและดูแลอย่างต่อเนื่อง ช่วยให้องค์กรวางรากฐานด้านความปลอดภัยเครือข่ายได้ดีขึ้น โดยควรทบทวนความต้องการและนโยบายให้สอดคล้องกับการเปลี่ยนแปลงของธุรกิจ
คำถามที่พบบ่อย
Firewall คืออะไร?
Firewall คืออุปกรณ์หรือระบบรักษาความปลอดภัยเครือข่ายที่ทำหน้าที่ตรวจสอบ กรอง และควบคุมข้อมูลที่เข้าออกเครือข่ายตามกฎที่กำหนด เพื่อช่วยป้องกันการเข้าถึงที่ไม่ได้รับอนุญาตและลดความเสี่ยงด้านความปลอดภัยขององค์กร
บริษัทขนาดเล็กต้องใช้ Firewall หรือไม่?
บริษัทขนาดเล็กก็ควรพิจารณาใช้ Firewall เพราะมีความเสี่ยงจากการโจมตีทางไซเบอร์ การเข้าถึงระบบโดยไม่ได้รับอนุญาต และการใช้งานอินเทอร์เน็ตที่ไม่ปลอดภัย ควรเลือกอุปกรณ์ให้เหมาะกับจำนวนผู้ใช้ ลักษณะงาน และงบประมาณ
Firewall มีข้อดีอะไรบ้าง?
Firewall ช่วยควบคุมการรับส่งข้อมูล ป้องกันการเชื่อมต่อที่ไม่เป็นไปตามนโยบาย ควบคุมการใช้งานเครือข่าย รองรับ VPN และช่วยบันทึกข้อมูลเหตุการณ์ด้านความปลอดภัย ทั้งนี้ความสามารถขึ้นอยู่กับรุ่น ฟีเจอร์ที่เปิดใช้งาน และการกำหนดค่าของระบบ
Firewall ป้องกันไวรัสและ Ransomware ได้ทั้งหมดหรือไม่?
Firewall ไม่สามารถป้องกันภัยคุกคามได้ทุกประเภทเพียงลำพัง ความสามารถในการตรวจจับมัลแวร์หรือการโจมตีขึ้นอยู่กับฟีเจอร์และบริการความปลอดภัยที่มี ควรใช้งานร่วมกับการอัปเดตระบบ โปรแกรมป้องกันมัลแวร์ การสำรองข้อมูล และการให้ความรู้แก่ผู้ใช้งาน
Firewall กับ Router แตกต่างกันอย่างไร?
Router ทำหน้าที่หลักในการส่งต่อข้อมูลระหว่างเครือข่าย ส่วน Firewall เน้นการควบคุมและตรวจสอบการรับส่งข้อมูลตามนโยบายความปลอดภัย อุปกรณ์บางรุ่นสามารถทำหน้าที่ทั้ง Router และ Firewall ได้ในเครื่องเดียว
Firewall รองรับ VPN สำหรับเชื่อมต่อสาขาหรือไม่?
Firewall หลายรุ่นรองรับ VPN สำหรับเชื่อมต่อระหว่างสำนักงานกับสาขา หรือให้พนักงานเชื่อมต่อจากภายนอก โดยต้องตรวจสอบความสามารถของรุ่น จำนวนการเชื่อมต่อ และตั้งค่านโยบายความปลอดภัยให้เหมาะสม
ควรเลือก Firewall สำหรับบริษัทอย่างไร?
ควรพิจารณาจำนวนผู้ใช้งาน ความเร็วอินเทอร์เน็ต จำนวนสาขา VPN ที่ต้องรองรับ ฟีเจอร์ด้านความปลอดภัย ปริมาณข้อมูลที่ต้องตรวจสอบ การรับประกัน และค่าใช้จ่ายของบริการรายปี ควรเผื่อความต้องการในอนาคตและตรวจสอบประสิทธิภาพเมื่อเปิดใช้ฟีเจอร์ความปลอดภัยที่จำเป็น
J&P IT Solution ให้บริการเกี่ยวกับ Firewall อย่างไร?
J&P IT Solution ให้บริการด้าน Fortigate Firewall และ Network Security สำหรับองค์กร ลูกค้าสามารถติดต่อเพื่อแจ้งจำนวนผู้ใช้งาน รูปแบบเครือข่าย และความต้องการด้านความปลอดภัย เพื่อสอบถามรายละเอียดและแนวทางเลือกอุปกรณ์ที่เหมาะสม