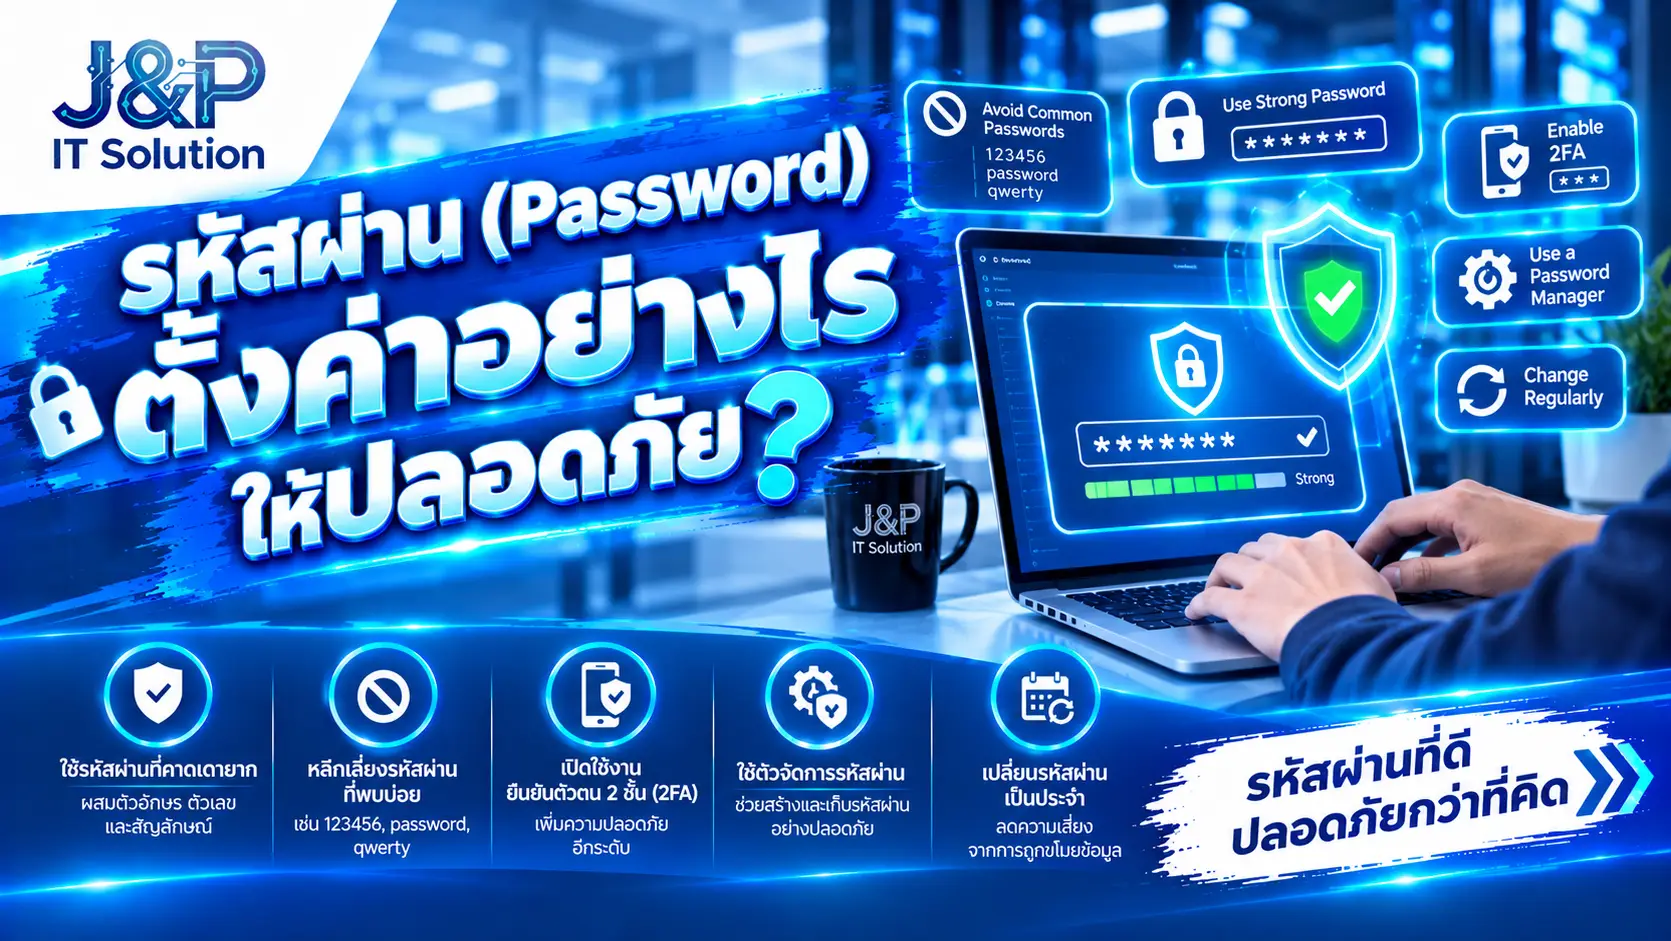
รหัสผ่านเป็นด่านสำคัญในการป้องกันการเข้าถึงบัญชี อีเมล ระบบงาน และข้อมูลสำคัญขององค์กร หากใช้รหัสผ่านที่คาดเดาง่าย ใช้ซ้ำหลายเว็บไซต์ หรือเปิดเผยให้ผู้อื่นทราบ ผู้ไม่หวังดีอาจนำข้อมูลดังกล่าวไปเข้าถึงบัญชีโดยไม่ได้รับอนุญาต
การตั้งรหัสผ่านให้ปลอดภัยจึงไม่ใช่แค่การเพิ่มตัวเลขหรืออักขระพิเศษ แต่ควรคำนึงถึงความยาว ความไม่ซ้ำกัน วิธีจัดเก็บ และการยืนยันตัวตนเพิ่มเติมด้วย
รหัสผ่านที่ปลอดภัยสำคัญอย่างไร?
บัญชีอีเมลและบัญชีผู้ใช้หลายประเภทสามารถใช้รีเซ็ตรหัสผ่าน หรือเข้าถึงบริการอื่นได้ หากบัญชีใดถูกยึดครอง ผลกระทบอาจขยายไปถึงข้อมูลส่วนตัว เอกสารทางธุรกิจ ระบบภายในองค์กร และบริการที่เชื่อมโยงกับบัญชีนั้น
ความเสี่ยงที่อาจเกิดขึ้น ได้แก่
- บุคคลอื่นเข้าสู่ระบบด้วยบัญชีของเรา
- ข้อมูลส่วนตัวหรือข้อมูลทางธุรกิจถูกเปิดเผย
- อีเมลถูกใช้ส่งข้อความหลอกลวงไปยังลูกค้าหรือเพื่อนร่วมงาน
- บัญชีถูกนำไปใช้รีเซ็ตรหัสผ่านของบริการอื่น
- บัญชีผู้ดูแลระบบถูกยึดครองและส่งผลกระทบต่อระบบ IT ขององค์กร
1. ตั้งรหัสผ่านให้ยาวและคาดเดายาก
ความยาวของรหัสผ่านเป็นปัจจัยสำคัญ รหัสผ่านที่ยาวและไม่สามารถคาดเดาได้ง่าย โดยทั่วไปจะต้านทานการเดารหัสผ่านได้ดีกว่ารหัสผ่านสั้น ๆ ที่เพียงเพิ่มตัวเลขหรือสัญลักษณ์เข้าไป
สำหรับบัญชีที่ใช้รหัสผ่านเป็นปัจจัยเดียว ควรตั้งรหัสผ่านอย่างน้อย 15 ตัวอักษร หากระบบรองรับควรใช้ให้ยาวกว่านั้น และพิจารณาความเสี่ยงของบัญชีร่วมด้วย
แนวทางตั้งรหัสผ่านให้ปลอดภัย ได้แก่
- ใช้รหัสผ่านที่มีความยาวเพียงพอ
- หลีกเลี่ยงคำหรือรูปแบบที่คาดเดาได้ง่าย
- ไม่ใช้ข้อมูลส่วนตัวเป็นส่วนประกอบหลัก
- ใช้วลีรหัสผ่าน (Passphrase) ที่ยาวและไม่เปิดเผยต่อผู้อื่น
- ไม่ใช้รูปแบบเดิมแล้วเปลี่ยนเพียงตัวเลขท้ายรหัสผ่าน
ตัวอย่างต่อไปนี้เป็นเพียงตัวอย่างรูปแบบ ไม่ควรนำไปใช้เป็นรหัสผ่านจริง
- ไม่ปลอดภัย: password123, 12345678, qwerty123
- ควรหลีกเลี่ยง: ชื่อเล่นตามด้วยปีเกิด หรือเบอร์โทรศัพท์
- แนวทางที่ดีกว่า: ใช้วลีที่ยาว ไม่ซ้ำกับบัญชีอื่น หรือให้ Password Manager สร้างรหัสผ่านแบบสุ่ม
2. ห้ามใช้รหัสผ่านซ้ำหลายบัญชี
การใช้รหัสผ่านเดียวกันกับอีเมล โซเชียลมีเดีย ระบบงาน และเว็บไซต์ต่าง ๆ ทำให้เกิดความเสี่ยงแบบ Credential Stuffing ซึ่งเป็นการนำชื่อผู้ใช้และรหัสผ่านที่หลุดจากบริการหนึ่ง ไปทดลองเข้าสู่ระบบของบริการอื่น
ตัวอย่างเช่น หากรหัสผ่านของเว็บไซต์หนึ่งรั่วไหล และคุณใช้รหัสผ่านเดียวกันกับอีเมลบริษัท ผู้โจมตีอาจทดลองใช้ข้อมูลดังกล่าวเพื่อเข้าถึงอีเมลได้เช่นกัน
ดังนั้นแต่ละบัญชีควรใช้รหัสผ่านที่ไม่ซ้ำกัน โดยเฉพาะอีเมลหลัก บัญชีผู้ดูแลระบบ ระบบการเงิน และระบบที่สามารถเข้าถึงข้อมูลสำคัญขององค์กร
3. หลีกเลี่ยงข้อมูลที่ผู้อื่นคาดเดาได้
ไม่ควรนำข้อมูลที่เกี่ยวข้องกับตัวตนหรือสิ่งที่เปิดเผยต่อสาธารณะ มาใช้เป็นรหัสผ่านโดยตรง เพราะข้อมูลเหล่านี้อาจหาได้จากโซเชียลมีเดีย เว็บไซต์ หรือข้อมูลที่เคยรั่วไหล
- ชื่อและนามสกุล
- วันเดือนปีเกิด
- เบอร์โทรศัพท์
- ชื่อคนในครอบครัวหรือสัตว์เลี้ยง
- ชื่อบริษัทหรือชื่อแผนก
- คำทั่วไปที่ตามด้วยตัวเลขหรือสัญลักษณ์แบบง่าย ๆ
- รูปแบบแป้นพิมพ์หรือชุดตัวเลขที่นิยมใช้
แม้การผสมตัวอักษร ตัวเลข และสัญลักษณ์จะช่วยได้ในบางกรณี แต่ไม่ควรพึ่งพาความซับซ้อนของรูปแบบเพียงอย่างเดียว ควรให้ความสำคัญกับความยาว ความไม่ซ้ำ และการคาดเดายากเป็นหลัก
4. ใช้ Password Manager ช่วยจัดการรหัสผ่าน
เมื่อมีบัญชีออนไลน์จำนวนมาก การจำรหัสผ่านที่แตกต่างกันทุกบัญชีอาจทำได้ยาก Password Manager จึงเป็นเครื่องมือที่ช่วยสร้างและจัดเก็บรหัสผ่าน โดยผู้ใช้ไม่จำเป็นต้องจำรหัสผ่านทั้งหมดด้วยตนเอง
ประโยชน์ของ Password Manager ได้แก่
- สร้างรหัสผ่านแบบสุ่มที่ยาวและคาดเดายาก
- จัดเก็บรหัสผ่านแต่ละบัญชีแยกจากกัน
- ช่วยลดการจดรหัสผ่านไว้ในกระดาษหรือไฟล์ข้อความ
- ลดความจำเป็นในการใช้รหัสผ่านซ้ำ
ควรเลือกใช้เครื่องมือที่น่าเชื่อถือ ตั้งรหัสผ่านหลักที่แข็งแกร่ง เปิด MFA หากมี และป้องกันอุปกรณ์ที่ใช้เข้าถึงคลังรหัสผ่าน ไม่ควรเก็บรหัสผ่านเป็นข้อความธรรมดาในไฟล์ Excel, Notepad หรือเอกสารที่ผู้อื่นสามารถเปิดอ่านได้
5. เปิดใช้งาน MFA หรือการยืนยันตัวตนหลายปัจจัย
MFA (Multi-Factor Authentication) เป็นการเพิ่มขั้นตอนยืนยันตัวตน นอกเหนือจากการใช้รหัสผ่าน เช่น แอปยืนยันตัวตน Security Key หรือ Passkey ซึ่งใช้วิธีการยืนยันตัวตนที่แตกต่างจากรหัสผ่านแบบเดิม
หากรหัสผ่านถูกขโมย การมี MFA สามารถช่วยลดโอกาสที่ผู้ไม่หวังดี จะเข้าสู่ระบบได้สำเร็จ อย่างไรก็ตาม MFA ไม่ได้ป้องกันทุกสถานการณ์ ผู้ใช้งานจึงควรระวังคำขออนุมัติที่ไม่ได้เป็นผู้เริ่มต้นเอง และไม่เปิดเผยรหัสยืนยันให้ผู้อื่น
บัญชีที่ควรให้ความสำคัญเป็นพิเศษ ได้แก่
- อีเมลหลักและอีเมลขององค์กร
- บัญชีผู้ดูแลระบบและ Cloud Administration
- VPN และระบบ Remote Access
- ระบบการเงินและระบบที่เข้าถึงข้อมูลสำคัญ
- บัญชีที่สามารถรีเซ็ตรหัสผ่านของบัญชีอื่นได้
6. ไม่เปิดเผยรหัสผ่านและระวังเว็บไซต์ปลอม
ผู้ไม่หวังดีอาจใช้ Phishing หรือการหลอกลวงเพื่อให้ผู้ใช้กรอกรหัสผ่าน ลงในเว็บไซต์ปลอม หรือส่งข้อมูลให้บุคคลที่แอบอ้างเป็นเจ้าหน้าที่ การตั้งรหัสผ่านที่แข็งแกร่งจึงควรทำควบคู่กับการตรวจสอบก่อนเข้าสู่ระบบ
- ตรวจสอบชื่อเว็บไซต์และโดเมนก่อนกรอกรหัสผ่าน
- ไม่กดลิงก์เข้าสู่ระบบจากอีเมลหรือข้อความที่น่าสงสัย
- ไม่ส่งรหัสผ่านผ่านแชต อีเมล หรือช่องทางที่ไม่ปลอดภัย
- ไม่บอกรหัสผ่านหรือรหัสยืนยันตัวตนแก่ผู้อื่น
- ตรวจสอบคำขอ MFA ที่ไม่คุ้นเคยและปฏิเสธหากไม่ได้เป็นผู้ดำเนินการ
- ตรวจสอบประวัติการเข้าสู่ระบบและออกจาก Session ที่ไม่รู้จัก
7. ควรเปลี่ยนรหัสผ่านบ่อยแค่ไหน?
การบังคับเปลี่ยนรหัสผ่านตามรอบเวลาอย่างเดียวไม่ได้รับประกันความปลอดภัย และอาจทำให้ผู้ใช้ตั้งรหัสผ่านที่เปลี่ยนเพียงเล็กน้อยจากรหัสเดิม แนวทางที่เหมาะสมคือใช้รหัสผ่านที่ไม่ซ้ำและแข็งแกร่ง พร้อมเปลี่ยนเมื่อมีเหตุผลด้านความปลอดภัย
ควรเปลี่ยนรหัสผ่านทันทีเมื่อพบสถานการณ์ เช่น
- ได้รับแจ้งว่าบริการที่ใช้มีข้อมูลรั่วไหล
- สงสัยว่ากรอกรหัสผ่านลงเว็บไซต์ปลอม
- พบการเข้าสู่ระบบที่ไม่รู้จัก
- เคยแชร์รหัสผ่านกับผู้อื่นและไม่จำเป็นต้องแชร์อีกต่อไป
- รหัสผ่านถูกจัดเก็บหรือส่งผ่านช่องทางที่ไม่ปลอดภัย
หากเป็นบัญชีขององค์กร ให้ปฏิบัติตามนโยบายความปลอดภัยขององค์กร และแนวทางตอบสนองเหตุการณ์ที่กำหนดไว้ด้วย
8. หากสงสัยว่ารหัสผ่านรั่วไหล ควรทำอย่างไร?
หากพบว่ามีคนเข้าสู่ระบบโดยไม่ได้รับอนุญาต หรือสงสัยว่ารหัสผ่านถูกเปิดเผย ควรดำเนินการโดยเร็วจากอุปกรณ์ที่เชื่อถือได้
- เปลี่ยนรหัสผ่านของบัญชีที่ได้รับผลกระทบ
- เปลี่ยนรหัสผ่านของบัญชีอื่นที่ใช้รหัสผ่านเดียวกัน
- ออกจากระบบในอุปกรณ์หรือ Session ที่ไม่รู้จัก
- ตรวจสอบอีเมลสำรอง เบอร์โทรศัพท์ และช่องทางกู้คืนบัญชี
- เปิด MFA หรือใช้ Passkey หากบริการรองรับ
- ตรวจสอบกิจกรรมการเข้าสู่ระบบและแจ้งผู้ดูแลระบบหากเป็นบัญชีองค์กร
หากสงสัยว่าอุปกรณ์ติดมัลแวร์หรือถูกควบคุมจากระยะไกล ไม่ควรใช้เครื่องดังกล่าวเปลี่ยนรหัสผ่านจนกว่าจะได้รับการตรวจสอบ เพราะข้อมูลใหม่อาจถูกขโมยซ้ำได้
9. องค์กรควรมีนโยบายรหัสผ่านอย่างไร?
สำหรับองค์กร การรักษาความปลอดภัยของรหัสผ่านไม่ควรเป็นหน้าที่ของผู้ใช้เพียงอย่างเดียว ควรกำหนดมาตรฐานและมีระบบควบคุมที่ช่วยลดความเสี่ยงจากบัญชีถูกบุกรุก
- กำหนดมาตรฐานความยาวและห้ามใช้รหัสผ่านที่คาดเดาง่าย
- ป้องกันการใช้รหัสผ่านซ้ำในบัญชีสำคัญ
- เปิด MFA สำหรับบัญชีผู้ดูแลระบบและการเข้าถึงจากระยะไกล
- ใช้สิทธิ์แบบ Least Privilege ให้ผู้ใช้เข้าถึงเฉพาะสิ่งที่จำเป็น
- จัดเก็บรหัสผ่านของระบบและบัญชีบริการอย่างปลอดภัย
- ตรวจสอบ Log และกิจกรรมการเข้าสู่ระบบที่ผิดปกติ
- มีกระบวนการเพิกถอนสิทธิ์เมื่อพนักงานเปลี่ยนหน้าที่หรือออกจากองค์กร
- อบรมพนักงานเรื่อง Phishing และการจัดการข้อมูลรับรอง
การตั้งรหัสผ่านที่ดีควรเป็นส่วนหนึ่งของมาตรการรักษาความปลอดภัยโดยรวม ร่วมกับการอัปเดตระบบ การป้องกันอุปกรณ์ การควบคุมการเข้าถึง และการสำรองข้อมูลอย่างเหมาะสม
สรุป: รหัสผ่านที่ปลอดภัยเริ่มจากพฤติกรรมที่ถูกต้อง
วิธีตั้งรหัสผ่านให้ปลอดภัยคือใช้รหัสผ่านที่ยาว คาดเดายาก และแตกต่างกันในแต่ละบัญชี ไม่ใช้ข้อมูลส่วนตัว ไม่เปิดเผยรหัสผ่าน และใช้ Password Manager ช่วยจัดการบัญชีจำนวนมาก
ควรเปิด MFA สำหรับบัญชีสำคัญ ตรวจสอบกิจกรรมการเข้าสู่ระบบ และเปลี่ยนรหัสผ่านทันทีเมื่อสงสัยว่าถูกเปิดเผย สำหรับองค์กร ควรมีนโยบายควบคุมบัญชีผู้ใช้และสิทธิ์การเข้าถึงอย่างเป็นระบบ เพื่อช่วยลดความเสี่ยงจากการถูกยึดครองบัญชีและข้อมูลรั่วไหล
คำถามที่พบบ่อย
รหัสผ่านที่ปลอดภัยควรมีความยาวเท่าไร?
ควรใช้รหัสผ่านที่มีความยาวอย่างน้อย 15 ตัวอักษรสำหรับบัญชีที่ใช้รหัสผ่านเพียงอย่างเดียว และควรยาวกว่านี้ได้หากระบบรองรับ ความยาว ความไม่ซ้ำ และการคาดเดายากเป็นปัจจัยสำคัญ ควรใช้ร่วมกับ MFA
ควรใช้รหัสผ่านเดียวกันทุกเว็บไซต์หรือไม่?
ไม่ควร เพราะหากเว็บไซต์หนึ่งเกิดข้อมูลรั่วไหล ผู้ไม่หวังดีอาจนำรหัสผ่านเดียวกันไปทดลองเข้าสู่ระบบอื่น ควรใช้รหัสผ่านที่แตกต่างกันในแต่ละบัญชี
ควรเปลี่ยนรหัสผ่านทุกกี่เดือน?
ไม่จำเป็นต้องบังคับเปลี่ยนตามรอบเวลาโดยไม่มีเหตุผล หากรหัสผ่านยังปลอดภัยและไม่พบความเสี่ยง ควรเปลี่ยนทันทีเมื่อสงสัยว่ารหัสผ่านรั่วไหล ถูกเปิดเผย หรือมีการเข้าถึงบัญชีโดยไม่ได้รับอนุญาต และปฏิบัติตามนโยบายองค์กร
Password Manager คืออะไร และจำเป็นหรือไม่?
Password Manager คือเครื่องมือจัดเก็บและสร้างรหัสผ่านที่แตกต่างกันสำหรับแต่ละบัญชี ช่วยลดการใช้รหัสผ่านซ้ำ ควรเลือกบริการที่น่าเชื่อถือ ตั้งรหัสผ่านหลักที่แข็งแกร่ง และเปิด MFA หากมี
MFA ช่วยป้องกันการถูกแฮกรหัสผ่านได้อย่างไร?
MFA หรือ Multi-Factor Authentication เพิ่มขั้นตอนยืนยันตัวตนนอกเหนือจากรหัสผ่าน เช่น แอปยืนยันตัวตน Security Key หรือ Passkey จึงช่วยลดความเสี่ยงหากรหัสผ่านถูกขโมย ทั้งนี้ควรระวังการหลอกให้อนุมัติคำขอเข้าสู่ระบบด้วย
หากสงสัยว่ารหัสผ่านรั่วไหลควรทำอย่างไร?
ใช้เครื่องที่เชื่อถือได้เปลี่ยนรหัสผ่านของบัญชีที่ได้รับผลกระทบ รวมถึงบัญชีอื่นที่ใช้รหัสผ่านซ้ำ ออกจากระบบในอุปกรณ์ที่ไม่รู้จัก ตรวจสอบกิจกรรมการเข้าสู่ระบบ เปิด MFA และตรวจสอบช่องทางกู้คืนบัญชี
สามารถจดรหัสผ่านไว้ในไฟล์ Excel หรือ Notepad ได้หรือไม่?
ไม่ควรเก็บรหัสผ่านเป็นข้อความธรรมดาในไฟล์ที่ไม่มีการป้องกัน หากจำเป็นต้องจัดเก็บ ควรใช้ Password Manager ที่น่าเชื่อถือ และจำกัดการเข้าถึงข้อมูล
องค์กรควรกำหนดนโยบายรหัสผ่านอย่างไร?
ควรกำหนดให้ใช้รหัสผ่านที่ยาวและไม่ซ้ำกัน เปิด MFA สำหรับบัญชีสำคัญ ใช้ Password Manager ที่ได้รับอนุมัติ จำกัดสิทธิ์ผู้ใช้ ตรวจสอบกิจกรรมเข้าสู่ระบบ และมีกระบวนการเปลี่ยนรหัสผ่านเมื่อพบความเสี่ยง