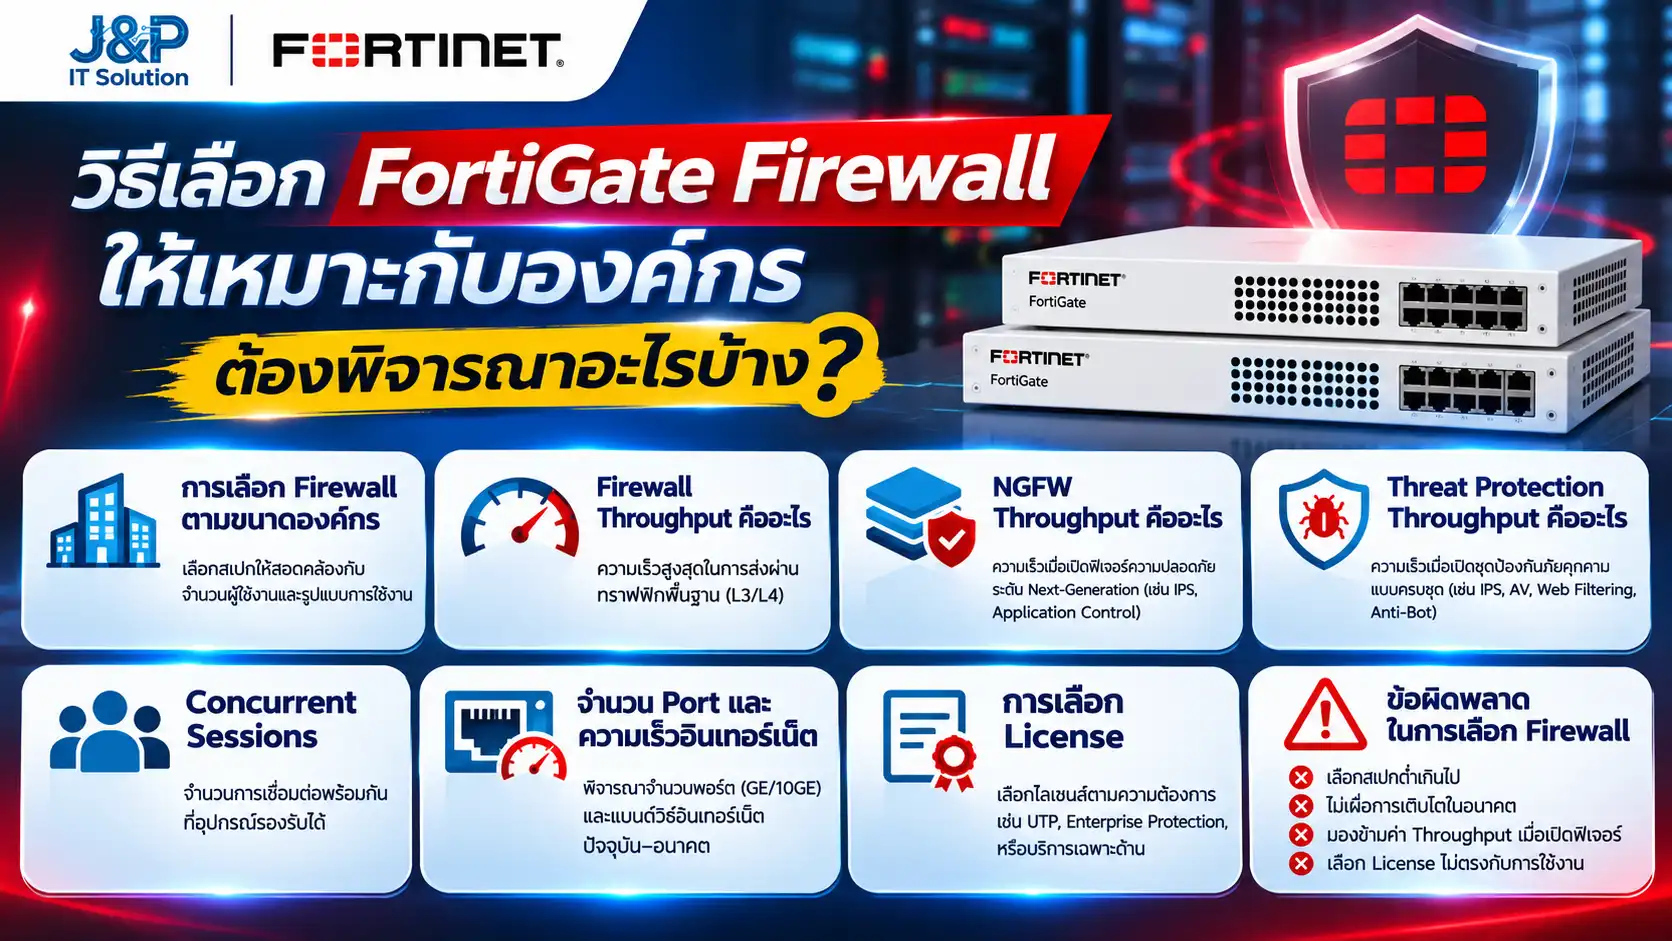
ในยุคที่องค์กรต้องพึ่งพาระบบเครือข่าย อินเทอร์เน็ต Cloud Computing และการทำงานจากระยะไกล ความปลอดภัยทางไซเบอร์ (Cybersecurity) กลายเป็นเรื่องสำคัญที่ทุกองค์กรไม่ควรมองข้าม การเลือกใช้ Firewall ที่มีประสิทธิภาพจึงเป็นหนึ่งในพื้นฐานสำคัญของการรักษาความปลอดภัยระบบ IT
FortiGate Firewall จาก Fortinet เป็น Next-Generation Firewall (NGFW) ที่สามารถตรวจสอบและควบคุมการรับส่งข้อมูล ป้องกันภัยคุกคาม ควบคุมแอปพลิเคชัน รองรับ VPN และบริหารจัดการการเชื่อมต่อเครือข่ายภายในองค์กรได้
อย่างไรก็ตาม การเลือกซื้อ FortiGate Firewall ไม่ควรพิจารณาเพียงจำนวนผู้ใช้งาน ราคา หรือความเร็วอินเทอร์เน็ตเท่านั้น แต่ควรพิจารณาประสิทธิภาพการตรวจสอบภัยคุกคาม จำนวนการเชื่อมต่อพร้อมกัน ฟังก์ชันด้านความปลอดภัย และการขยายระบบในอนาคตร่วมด้วย
1. การเลือก FortiGate Firewall ตามขนาดองค์กร
FortiGate มีอุปกรณ์หลายระดับ ตั้งแต่รุ่นสำหรับสำนักงานขนาดเล็ก สำนักงานสาขา ไปจนถึงองค์กรขนาดใหญ่และ Data Center โดยแต่ละรุ่นมีความสามารถในการประมวลผล จำนวนพอร์ต และทรัพยากรระบบแตกต่างกัน
การแบ่งตามจำนวนผู้ใช้งานสามารถใช้เป็นจุดเริ่มต้นในการประเมินได้ แต่ไม่ควรใช้เป็นเกณฑ์ตัดสินใจเพียงอย่างเดียว
| ขนาดองค์กร | จำนวนผู้ใช้งานโดยประมาณ | กลุ่มรุ่นสำหรับเริ่มประเมิน |
|---|---|---|
| สำนักงานขนาดเล็ก / SOHO | 1–25 คน | FortiGate 30G / 50G |
| ธุรกิจขนาดเล็ก (SMB) | 25–100 คน | FortiGate 50G / 70G / 90G |
| องค์กรขนาดกลาง | 100–300 คน | FortiGate 90G / 120G / 200G |
| องค์กรขนาดกลางถึงใหญ่ | 300–1,000 คน | FortiGate 200G / 400F / 600F |
| Enterprise / Data Center | 1,000 คนขึ้นไป หรือมี Traffic สูง | FortiGate ระดับ Enterprise ตาม Workload |
หมายเหตุ: ตารางนี้เป็นแนวทางเบื้องต้นสำหรับคัดเลือกรุ่นเพื่อประเมินต่อ ไม่ใช่จำนวนผู้ใช้งานสูงสุดที่ Fortinet รับรอง และควรตรวจสอบสถานะการจำหน่าย อายุการสนับสนุน และ Datasheet ล่าสุดของแต่ละรุ่นก่อนจัดซื้อ
สำนักงานขนาดเล็กและธุรกิจ SMB
เหมาะกับองค์กรที่ใช้งานอินเทอร์เน็ตทั่วไป ระบบอีเมล Microsoft 365 โปรแกรมบัญชี Cloud Application และ VPN โดยควรให้ความสำคัญกับระบบป้องกันมัลแวร์ การควบคุมเว็บไซต์ และการบริหารจัดการที่ไม่ซับซ้อน
องค์กรขนาดกลาง
มักมีการเชื่อมต่อหลายแผนก หลาย VLAN ระบบ ERP กล้องวงจรปิด ระบบ Wi-Fi และการเชื่อมต่อระหว่างสาขา จึงควรพิจารณาประสิทธิภาพ Threat Protection, SSL Inspection, Concurrent Sessions และจำนวนพอร์ตเพิ่มเติม
องค์กรขนาดใหญ่และ Data Center
ควรให้ความสำคัญกับปริมาณ Traffic ทั้งภายในและภายนอกองค์กร การแบ่งเครือข่ายเพื่อความปลอดภัย (Network Segmentation) พอร์ตความเร็วสูง ระบบ High Availability (HA) และความต่อเนื่องในการให้บริการ
2. Firewall Throughput คืออะไร?
Firewall Throughput คืออัตราการรับส่งข้อมูลที่ Firewall สามารถประมวลผลได้ภายใต้เงื่อนไขการทดสอบด้านการกรองและส่งต่อข้อมูลพื้นฐาน โดยมีหน่วยเป็น Mbps หรือ Gbps
ตัวเลขนี้มักเป็นตัวเลขประสิทธิภาพที่สูงที่สุดใน Datasheet เนื่องจากไม่ได้สะท้อนภาระการตรวจสอบภัยคุกคามขั้นสูงทั้งหมด
FortiGate Datasheet มักระบุ Firewall Throughput ตามขนาด UDP Packet ที่แตกต่างกัน เช่น 1518, 512 และ 64 bytes ซึ่งช่วยให้เห็นความสามารถในการประมวลผลข้อมูลหลายรูปแบบ
Firewall Throughput สูง หมายความว่าใช้งานได้เร็วตามตัวเลขเสมอหรือไม่?
คำตอบคือไม่เสมอไป ตัวอย่างเช่น Firewall ที่ระบุ Firewall Throughput 10 Gbps อาจมีประสิทธิภาพลดลงเมื่อเปิดระบบ IPS, Antivirus, Application Control หรือ SSL Deep Inspection
ดังนั้น ไม่ควรนำค่า Firewall Throughput เพียงค่าเดียวมาใช้ตัดสินว่าอุปกรณ์สามารถรองรับอินเทอร์เน็ตความเร็วสูงพร้อมระบบรักษาความปลอดภัยทั้งหมดได้หรือไม่
3. NGFW Throughput คืออะไร?
NGFW Throughput (Next-Generation Firewall Throughput) คือประสิทธิภาพการรับส่งข้อมูลเมื่อ Firewall ทำงานร่วมกับฟังก์ชันตรวจสอบเครือข่ายขั้นสูงตามเงื่อนไขการทดสอบของผู้ผลิต
สำหรับการทดสอบ NGFW ของ FortiGate โดยทั่วไปจะประกอบด้วยการทำงานของระบบดังต่อไปนี้
- Firewall: ควบคุมการรับส่งข้อมูลตาม Security Policy
- IPS (Intrusion Prevention System): ตรวจจับและป้องกันการโจมตีเครือข่าย
- Application Control: ตรวจสอบและควบคุมการใช้งานแอปพลิเคชัน
- Logging: บันทึกเหตุการณ์ตามเงื่อนไขการทดสอบ
NGFW Throughput จึงเป็นตัวเลขที่ช่วยประเมินประสิทธิภาพได้ใกล้เคียงกับรูปแบบการใช้งาน Firewall ที่มีการตรวจสอบด้านความปลอดภัยมากขึ้น เมื่อเทียบกับ Firewall Throughput พื้นฐาน
4. Threat Protection Throughput คืออะไร?
Threat Protection Throughput คืออัตราการรับส่งข้อมูลที่อุปกรณ์สามารถรองรับได้ในขณะที่เปิดใช้งานระบบตรวจสอบและป้องกันภัยคุกคามหลายประเภทพร้อมกันตามเงื่อนไขการทดสอบของ Fortinet
โดยทั่วไปประกอบด้วย Firewall, IPS, Application Control และ Malware Protection พร้อมการบันทึกเหตุการณ์
สำหรับองค์กรที่ต้องการเปิดใช้งานระบบรักษาความปลอดภัยหลายระดับ ค่า Threat Protection Throughput เป็นหนึ่งในตัวเลขสำคัญที่ควรใช้ในการเลือกขนาด Firewall
ทำไม Threat Protection Throughput จึงมีความสำคัญ?
- ช่วยประเมินประสิทธิภาพเมื่อเปิดใช้งานระบบป้องกันภัยคุกคาม
- ลดความเสี่ยงในการเลือกอุปกรณ์ที่มีประสิทธิภาพไม่เพียงพอ
- ช่วยวางแผนรองรับปริมาณข้อมูลและการเติบโตขององค์กร
- ลดโอกาสเกิดคอขวดของระบบเครือข่าย
- ช่วยให้สามารถออกแบบระบบรักษาความปลอดภัยได้เหมาะสมกับ Workload
อย่างไรก็ตาม ค่า Threat Protection Throughput ไม่ได้หมายความว่ามีการเปิดใช้งานทุก Security Feature รวมถึง SSL Deep Inspection เสมอไป จึงต้องตรวจสอบเงื่อนไขการทดสอบของ Datasheet แต่ละรุ่นประกอบด้วย
5. เปรียบเทียบ Firewall Throughput, NGFW Throughput และ Threat Protection Throughput
| ประเภทประสิทธิภาพ | สิ่งที่ใช้ประเมิน | ตัวอย่างสมมติ |
|---|---|---|
| Firewall Throughput | การกรองและส่งต่อข้อมูลพื้นฐาน | 10 Gbps |
| NGFW Throughput | Firewall, IPS และ Application Control | 2 Gbps |
| Threat Protection Throughput | การตรวจสอบภัยคุกคาม รวมถึง Malware Protection | 1.5 Gbps |
| SSL Inspection Throughput | การตรวจสอบข้อมูลที่เข้ารหัสตามเงื่อนไขการทดสอบ | 800 Mbps |
หมายเหตุ: ตัวเลขในตารางเป็นตัวอย่างสมมติเพื่ออธิบายความแตกต่าง ไม่ใช่สเปกของ FortiGate รุ่นใดรุ่นหนึ่ง และไม่สามารถนำค่าทั้งหมดมาบวกกันเพื่อหาประสิทธิภาพรวมได้
จากตัวอย่างจะเห็นได้ว่า แม้ Firewall จะสามารถรับส่งข้อมูลพื้นฐานได้ถึง 10 Gbps แต่เมื่อเปิดระบบตรวจสอบความปลอดภัยเพิ่มเติม ประสิทธิภาพที่รองรับได้อาจแตกต่างออกไปตามประเภทการตรวจสอบ
6. Concurrent Sessions คืออะไร?
Concurrent Sessions คือจำนวน Session หรือการเชื่อมต่อที่ Firewall สามารถรักษาและจัดการได้พร้อมกัน ณ ช่วงเวลาหนึ่ง
ผู้ใช้งานหนึ่งคนไม่ได้สร้างเพียงหนึ่ง Session แต่สามารถสร้างการเชื่อมต่อจำนวนมากจากการใช้งานหลายแอปพลิเคชันพร้อมกัน เช่น
- การเปิดเว็บไซต์หลายแท็บ
- Microsoft 365 และ Google Workspace
- Microsoft Teams และ Zoom
- ระบบ ERP และ CRM
- Cloud Application
- ระบบกล้องวงจรปิด IP Camera
- อุปกรณ์ IoT และระบบ Monitoring
- การสำรองข้อมูลผ่านเครือข่าย
หากจำนวน Session เข้าใกล้ขีดจำกัดของระบบ Firewall อาจไม่สามารถรองรับการเชื่อมต่อใหม่ได้อย่างมีประสิทธิภาพ ส่งผลกระทบต่อการใช้งานระบบเครือข่าย
Concurrent Sessions กับ New Sessions per Second ต่างกันอย่างไร?
| รายการ | ความหมาย |
|---|---|
| Concurrent Sessions | จำนวนการเชื่อมต่อที่สามารถจัดการพร้อมกัน |
| New Sessions per Second | จำนวนการเชื่อมต่อใหม่ที่สามารถสร้างได้ต่อวินาที |
องค์กรที่มีระบบ Web Application, Server, Cloud Service หรือผู้ใช้งานจำนวนมากควรพิจารณาทั้งสองค่าร่วมกัน รวมถึงตรวจสอบ CPU และ Memory Usage ของอุปกรณ์ด้วย
7. จำนวน Port และความเร็วอินเทอร์เน็ต
นอกจากประสิทธิภาพในการประมวลผลแล้ว จำนวนและประเภทของ Network Interface ยังเป็นปัจจัยสำคัญในการเลือก FortiGate ให้เหมาะกับโครงสร้างเครือข่ายขององค์กร
ประเภท Port ที่ควรพิจารณา
| ประเภท Port | ลักษณะการใช้งาน |
|---|---|
| 1GbE RJ45 | เชื่อมต่อเครือข่ายสำนักงานทั่วไป |
| 2.5GbE / 5GbE | ระบบเครือข่ายที่ต้องการความเร็วสูงกว่า 1 Gbps |
| 1GbE SFP | เชื่อมต่อ Fiber Optic หรืออุปกรณ์ Network ที่รองรับ |
| 10GbE SFP+ | เชื่อมต่อ Core Switch, Server และเครือข่ายความเร็วสูง |
| 25GbE / 40GbE / 100GbE ขึ้นไป | เครือข่าย Enterprise และ Data Center ตามรุ่นที่รองรับ |
การเลือก Firewall สำหรับอินเทอร์เน็ตหลายเส้น
หากองค์กรใช้งานอินเทอร์เน็ตมากกว่าหนึ่งผู้ให้บริการ เช่น ISP หลักและ ISP สำรอง ควรตรวจสอบจำนวน WAN Interface และความสามารถในการใช้งาน SD-WAN
ตัวอย่างเช่น หากมีอินเทอร์เน็ต 1 Gbps จำนวนสองเส้น และต้องการใช้งานทั้งสองเส้นพร้อมกัน Firewall ควรได้รับการประเมินจากปริมาณ Traffic รวมที่อาจเกิดขึ้น ไม่ใช่ประเมินจากความเร็วอินเทอร์เน็ตเพียงเส้นเดียว
นอกจากนี้ ควรวางแผนจำนวนพอร์ตสำหรับ LAN, DMZ, Management, HA และการเชื่อมต่อ Core Switch ให้เพียงพอ โดยไม่จำเป็นต้องแยกพอร์ตจริงสำหรับทุก VLAN หากระบบรองรับการเชื่อมต่อผ่าน VLAN Trunk
8. SSL Inspection และ VPN Throughput
SSL Inspection Throughput
ปัจจุบันการรับส่งข้อมูลผ่านเว็บไซต์และ Cloud Application จำนวนมากใช้การเข้ารหัส HTTPS/TLS การตรวจสอบภัยคุกคามที่ซ่อนอยู่ภายในข้อมูลที่เข้ารหัสจึงอาจต้องใช้ SSL Deep Inspection ตามนโยบายความปลอดภัยขององค์กร
การถอดรหัส ตรวจสอบ และเข้ารหัสข้อมูลกลับเป็นกระบวนการที่ใช้ทรัพยากรของ Firewall เพิ่มขึ้น ดังนั้นองค์กรที่ต้องการใช้งาน SSL Deep Inspection ควรให้ความสำคัญกับค่า SSL Inspection Throughput และทดสอบประสิทธิภาพร่วมกับ Security Profile ที่ต้องการใช้งานจริง
การเปิดใช้งาน SSL Deep Inspection ยังควรพิจารณาการติดตั้ง Certificate บนอุปกรณ์ผู้ใช้งาน ความเข้ากันได้ของแอปพลิเคชัน ความเป็นส่วนตัว และข้อกำหนดด้านการคุ้มครองข้อมูลส่วนบุคคลด้วย
IPsec VPN Throughput
องค์กรที่มีหลายสาขาหรือมีพนักงานทำงานจากภายนอก ควรประเมินประสิทธิภาพ IPsec VPN รวมถึงจำนวน VPN Tunnel และจำนวนผู้ใช้งานพร้อมกัน
สำหรับการใช้งาน Remote Access VPN ควรตรวจสอบว่า FortiGate รุ่นและ FortiOS เวอร์ชันที่เลือก รองรับรูปแบบ VPN ที่องค์กรต้องการหรือไม่ เนื่องจากความสามารถในการรองรับอาจแตกต่างกันตามรุ่นและเวอร์ชันซอฟต์แวร์
9. การเลือก License FortiGate ให้เหมาะกับองค์กร
การจัดซื้อ FortiGate ไม่ได้มีเพียงค่าอุปกรณ์ Hardware เท่านั้น แต่ยังต้องพิจารณาบริการด้านความปลอดภัย FortiGuard Security Services และบริการสนับสนุน FortiCare ซึ่งมีบทบาทต่อความสามารถในการรับมือภัยคุกคามและการดูแลรักษาระบบ
FortiCare คืออะไร?
FortiCare เป็นบริการสนับสนุนด้านเทคนิคจาก Fortinet ซึ่งครอบคลุมการเข้าถึงบริการช่วยเหลือ การอัปเดตซอฟต์แวร์ และเงื่อนไขการเปลี่ยนอุปกรณ์ตามระดับบริการและสัญญาที่เลือก
FortiGuard คืออะไร?
FortiGuard เป็นบริการด้านความปลอดภัยที่ช่วยให้ FortiGate สามารถตรวจจับและรับมือภัยคุกคามด้วยข้อมูลและบริการรักษาความปลอดภัยที่ได้รับการปรับปรุงอย่างต่อเนื่อง
เปรียบเทียบกลุ่ม License FortiGuard
| กลุ่มบริการ | จุดเด่น | เหมาะกับ |
|---|---|---|
| ATP (Advanced Threat Protection) | การป้องกันภัยคุกคามด้านเครือข่ายและไฟล์ | องค์กรที่ต้องการระบบป้องกันภัยคุกคามหลัก |
| UTP (Unified Threat Protection) | เพิ่มการป้องกันภัยคุกคามจากเว็บไซต์และบริการอินเทอร์เน็ต | องค์กรทั่วไปที่ใช้งาน Internet และ Cloud |
| ENT (Enterprise Protection) | เพิ่มความสามารถในการป้องกันข้อมูล แอปพลิเคชัน และความเสี่ยงระดับองค์กร | องค์กรที่ต้องการระบบรักษาความปลอดภัยครอบคลุมหลายด้าน |
หมายเหตุ: ATP, UTP และ ENT เป็นชื่อกลุ่มบริการที่พบในเอกสารและสัญญาของ Fortinet โดย Fortinet มีการปรับปรุงชื่อแพ็กเกจและองค์ประกอบบริการ เช่น NGFW Service Bundle และ Enterprise AI Service Bundle ควรตรวจสอบรายการบริการและ SKU ที่จำหน่ายจริงสำหรับรุ่นที่ต้องการก่อนสั่งซื้อหรือต่ออายุ
ควรเลือก License 1 ปี หรือหลายปี?
องค์กรควรพิจารณาระยะเวลาการใช้งานอุปกรณ์ งบประมาณ และต้นทุนรวมตลอดอายุการใช้งาน (Total Cost of Ownership หรือ TCO) โดยเปรียบเทียบสัญญาระยะ 1 ปี, 3 ปี หรือ 5 ปี หากมีจำหน่ายสำหรับรุ่นและบริการที่เลือก
10. ตัวอย่างการคำนวณขนาด FortiGate Firewall
การทำ Firewall Sizing คือการประเมินขนาดและประสิทธิภาพของอุปกรณ์ให้เหมาะกับปริมาณงานจริงขององค์กร โดยไม่เลือกอุปกรณ์เล็กหรือใหญ่เกินความจำเป็น
ตัวอย่างที่ 1: องค์กรขนาดเล็ก
- พนักงาน 30 คน
- อินเทอร์เน็ต 500 Mbps
- ใช้งาน Microsoft 365 และ Cloud Application
- เปิดใช้งาน IPS, Antivirus และ Application Control
- เผื่อประสิทธิภาพสำหรับการเติบโต 30%
หากใช้ความเร็วอินเทอร์เน็ตเต็ม 500 Mbps เป็นฐานในการวางแผน สามารถประเมินความต้องการเบื้องต้นได้ดังนี้
500 Mbps × 1.30 = 650 Mbps
จึงควรเริ่มพิจารณา Firewall ที่มี Threat Protection Throughput สูงกว่า 650 Mbps พร้อมประเมิน SSL Inspection และภาระงานอื่นเพิ่มเติมตามการใช้งานจริง
ตัวอย่างที่ 2: องค์กรขนาดกลาง
- พนักงาน 150 คน
- อินเทอร์เน็ต 1 Gbps จำนวนสองเส้น
- ใช้งาน SD-WAN และ IPsec VPN
- มีระบบ ERP, Server และ Cloud Application
- เปิดระบบตรวจสอบภัยคุกคาม
- เผื่อการเติบโต 30%
หากออกแบบให้ใช้งานอินเทอร์เน็ตทั้งสองเส้นพร้อมกันที่ปริมาณข้อมูลรวม 2 Gbps สามารถประเมินเบื้องต้นได้ดังนี้
2 Gbps × 1.30 = 2.6 Gbps
จึงควรเริ่มพิจารณาอุปกรณ์ที่มี Threat Protection Throughput สูงกว่า 2.6 Gbps และตรวจสอบประสิทธิภาพด้าน SSL Inspection, VPN, Concurrent Sessions และ Network Interface เพิ่มเติม
หมายเหตุ: การเผื่อประสิทธิภาพ 30% เป็นตัวอย่างแนวทางวางแผน ไม่ใช่ข้อกำหนดตายตัวของ Fortinet การเลือกจริงควรพิจารณาปริมาณ Traffic ช่วงสูงสุด รูปแบบข้อมูล Security Policy และผลการทดสอบร่วมกัน
11. ข้อผิดพลาดที่พบบ่อยในการเลือกซื้อ Firewall
11.1 เลือกจากจำนวนผู้ใช้งานเพียงอย่างเดียว
องค์กรที่มีพนักงานเท่ากันอาจมีปริมาณข้อมูลและรูปแบบการใช้งานแตกต่างกันมาก จึงไม่ควรใช้จำนวนผู้ใช้งานเป็นเกณฑ์เดียวในการกำหนดรุ่น Firewall
11.2 พิจารณาเฉพาะ Firewall Throughput
การใช้ตัวเลขประสิทธิภาพสูงสุดจาก Datasheet โดยไม่พิจารณา NGFW, Threat Protection และ SSL Inspection อาจทำให้อุปกรณ์มีประสิทธิภาพไม่เพียงพอหลังเปิดใช้งานระบบความปลอดภัยจริง
11.3 ไม่คำนึงถึงการขยายระบบในอนาคต
การเพิ่มพนักงาน สาขา ระบบ Cloud หรือความเร็วอินเทอร์เน็ตอาจทำให้ Firewall ที่เลือกไว้ไม่สามารถรองรับการใช้งานในอนาคตได้ ควรวางแผนล่วงหน้าตามระยะเวลาการใช้งานอุปกรณ์
11.4 เลือก License ไม่ตรงกับความต้องการ
หากเลือกบริการด้านความปลอดภัยไม่ตรงกับ Security Policy ขององค์กร อาจทำให้ไม่สามารถใช้งานระบบป้องกันภัยคุกคามที่ต้องการได้ครบถ้วน
11.5 ไม่ตรวจสอบจำนวนและความเร็วของ Network Port
แม้ Firewall จะมีประสิทธิภาพการประมวลผลสูง แต่หากพอร์ตเชื่อมต่อไม่รองรับความเร็วของระบบเครือข่าย ก็อาจเกิดปัญหาคอขวดได้
11.6 ไม่พิจารณาระบบ High Availability (HA)
องค์กรที่ต้องการความต่อเนื่องในการให้บริการควรประเมินการติดตั้ง Firewall แบบ HA รวมถึงระบบไฟฟ้า Network Switch และการเชื่อมต่ออินเทอร์เน็ตสำรอง โดย HA ไม่ได้หมายความว่าอุปกรณ์จะมี Throughput เพิ่มขึ้นเป็นสองเท่าเสมอไป
11.7 ไม่ตรวจสอบ Product Life Cycle
ก่อนจัดซื้อควรตรวจสอบสถานะ End of Order, End of Support และความเข้ากันได้กับ FortiOS เพื่อให้อุปกรณ์สามารถรับการอัปเดตและการสนับสนุนได้ตลอดระยะเวลาที่องค์กรวางแผนใช้งาน
11.8 ไม่ทดสอบระบบก่อนใช้งานจริง
สำหรับระบบที่มีความสำคัญ ควรพิจารณาทำ Proof of Concept (PoC) โดยใช้รูปแบบ Traffic และ Security Profile ที่ใกล้เคียงกับการใช้งานจริง เพื่อตรวจสอบประสิทธิภาพและความเข้ากันได้ก่อนจัดซื้อ
12. Checklist ก่อนเลือกซื้อ FortiGate Firewall
ก่อนตัดสินใจจัดซื้อ FortiGate Firewall ควรจัดเตรียมข้อมูลดังต่อไปนี้เพื่อให้สามารถประเมินรุ่นและ License ได้อย่างเหมาะสม
- จำนวนพนักงานและอุปกรณ์ทั้งหมด
- จำนวนผู้ใช้งานพร้อมกันในช่วงเวลาสูงสุด
- ความเร็วอินเทอร์เน็ตและจำนวน ISP
- ปริมาณ Traffic เฉลี่ยและช่วงสูงสุด
- ระบบ Server, ERP, Cloud และ Application ภายในองค์กร
- จำนวน Session และอัตราการสร้าง Session ใหม่
- จำนวนสาขาและ VPN Tunnel
- จำนวน Remote Access VPN Users
- ความต้องการใช้งาน SSL Deep Inspection
- Security Profile ที่ต้องการเปิดใช้งาน
- จำนวน VLAN และ Network Interface
- ความต้องการใช้งาน SD-WAN
- ความต้องการใช้งาน High Availability
- ระบบจัดเก็บ Log และการจัดทำรายงาน
- ประเภท License และระยะเวลาการสนับสนุน
- แผนการขยายระบบในอนาคต
- งบประมาณด้าน Hardware, License และบริการติดตั้ง
13. คำถามที่พบบ่อยเกี่ยวกับการเลือก FortiGate Firewall (FAQ)
เลือก FortiGate Firewall ควรดูค่า Throughput ตัวไหน?
ควรเลือกตามรูปแบบการใช้งานจริง โดยองค์กรที่เปิดระบบตรวจสอบภัยคุกคามควรให้ความสำคัญกับ Threat Protection Throughput และพิจารณา NGFW, SSL Inspection และ VPN Throughput ร่วมด้วย
อินเทอร์เน็ต 1 Gbps ควรใช้ FortiGate รุ่นไหน?
ไม่สามารถระบุรุ่นจากความเร็วอินเทอร์เน็ตเพียงอย่างเดียวได้ ควรเริ่มจากรุ่นที่มีประสิทธิภาพการตรวจสอบความปลอดภัยสูงกว่าปริมาณ Traffic ที่ต้องรองรับ พร้อมเผื่อทรัพยากรสำหรับการใช้งาน VPN, SSL Inspection และการเติบโตขององค์กร
FortiGate สามารถใช้งานโดยไม่มี FortiGuard License ได้หรือไม่?
สามารถใช้งานฟังก์ชันพื้นฐานบางประเภทได้ เช่น Firewall Policy, Routing, NAT และ IPsec VPN ตามรุ่นและเวอร์ชันที่รองรับ แต่บริการรักษาความปลอดภัยที่ต้องพึ่งพาการสมัครสมาชิก การอัปเดตฐานข้อมูลภัยคุกคาม หรือการตรวจสอบผ่านบริการ Cloud อาจถูกจำกัดตามเงื่อนไขของบริการ
FortiGate รุ่นใหญ่กว่าจำเป็นต้องดีกว่าเสมอหรือไม่?
ไม่จำเป็น การเลือก Firewall ควรคำนึงถึงความเหมาะสมระหว่างประสิทธิภาพ ฟังก์ชัน งบประมาณ และต้นทุนตลอดอายุการใช้งาน ไม่ใช่เลือกจากขนาดหรือราคาของอุปกรณ์เพียงอย่างเดียว
FortiGate F Series และ G Series แตกต่างกันอย่างไร?
FortiGate G Series เป็นกลุ่มผลิตภัณฑ์รุ่นใหม่กว่า โดยหลายรุ่นมีการปรับปรุงความสามารถด้านการประมวลผลและ Network Interface อย่างไรก็ตาม ควรเปรียบเทียบ Datasheet เป็นรายรุ่น เนื่องจากรุ่นใหม่ที่อยู่ในกลุ่มขนาดเล็กไม่ได้มีประสิทธิภาพสูงกว่ารุ่นเดิมทุกตัวเสมอไป
ควรเผื่อประสิทธิภาพ Firewall สำหรับอนาคตเท่าไร?
สามารถเริ่มวางแผนเผื่อประสิทธิภาพประมาณ 20–50% ตามลักษณะระบบและแนวโน้มการเติบโต โดยควรใช้ข้อมูล Traffic จริงประกอบ ตัวเลขดังกล่าวเป็นแนวทางในการวางแผน ไม่ใช่ข้อกำหนดอย่างเป็นทางการจากผู้ผลิต
FortiGate ต้องมีสองเครื่องเพื่อทำ HA หรือไม่?
การติดตั้ง HA แบบ Active-Passive โดยทั่วไปใช้อุปกรณ์ที่เข้ากันได้จำนวนสองเครื่อง เพื่อให้อุปกรณ์สำรองสามารถรับช่วงการทำงานเมื่อเครื่องหลักเกิดปัญหา ทั้งนี้ควรตรวจสอบข้อกำหนดด้านรุ่น FortiOS การเชื่อมต่อ และ License ก่อนติดตั้ง
14. บทสรุป: เลือก FortiGate Firewall ให้เหมาะกับการใช้งานจริง
การเลือก FortiGate Firewall ที่เหมาะสมกับองค์กร ไม่ใช่เพียงการเลือกอุปกรณ์ที่มีราคาต่ำที่สุด หรือมี Firewall Throughput สูงที่สุด แต่เป็นการเลือกอุปกรณ์ที่สามารถรองรับปริมาณงานจริง ระบบรักษาความปลอดภัย และการขยายระบบได้อย่างเหมาะสม
ปัจจัยสำคัญที่ควรพิจารณาประกอบด้วย NGFW Throughput, Threat Protection Throughput, SSL Inspection Throughput, Concurrent Sessions, Network Interface, VPN, License และระบบ High Availability ตามความต้องการขององค์กร
การวิเคราะห์ข้อมูลและทำ Firewall Sizing อย่างถูกต้องตั้งแต่ก่อนจัดซื้อ จะช่วยลดความเสี่ยงจากปัญหาคอขวด ลดต้นทุนจากการเปลี่ยนอุปกรณ์ก่อนกำหนด และช่วยให้ระบบเครือข่ายขององค์กรมีความมั่นคงปลอดภัยในระยะยาว
กำลังมองหา FortiGate Firewall สำหรับองค์กรของคุณ?
หากคุณกำลังวางแผนติดตั้ง Firewall ใหม่ เปลี่ยนอุปกรณ์ Firewall เดิม เพิ่มระบบรักษาความปลอดภัย หรือขยายระบบเครือข่ายขององค์กร สามารถติดต่อ J&P IT Solution เพื่อสอบถามข้อมูลและปรึกษาแนวทางการเลือก FortiGate Firewall ให้เหมาะกับความต้องการและงบประมาณของธุรกิจ
J&P IT Solution – Network & IT Security Solutions
ติดต่อ J&P IT Solution เพื่อสอบถามข้อมูลเพิ่มเติม